SD-WAN
集团多分支节点智能化组网
发布时间:2026-10-16 10:03:41 作者:忆酒阅读:27
海外企业如果同时使用本地IDC、AWS和Azure,通常需要解决不同网络之间的互通问题。合理的连接方式不仅能提高业务访问的稳定性,还能满足数据传输、安全管理和跨云部署等需求。
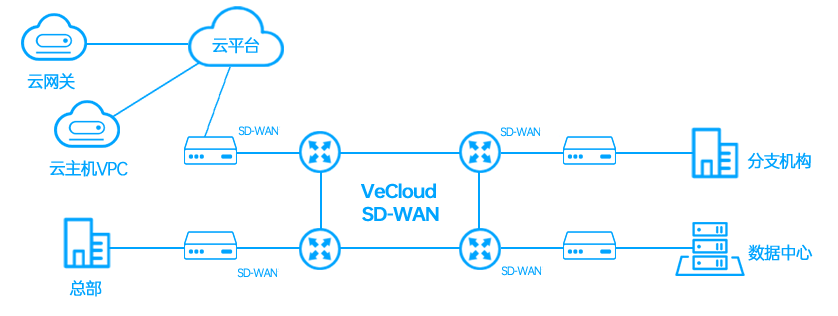
首先,企业需要明确本地IDC与云平台之间的业务需求。例如,本地IDC部署了数据库和业务系统,AWS用于应用运行,Azure用于企业办公或数据分析,那么不同系统之间就需要建立稳定的网络连接。目前,常见的方式主要有互联网、云平台专线和SD-WAN组网。
如果企业业务规模较小,对网络时延和稳定性的要求不高,可以采用IPsec VPN,通过互联网在本地IDC与AWS、Azure之间建立加密隧道。这种方式部署相对简单,前期投入较低,但实际体验容易受到互联网拥塞、线路质量和路由变化的影响,适合一般办公访问、测试环境和非关键业务。
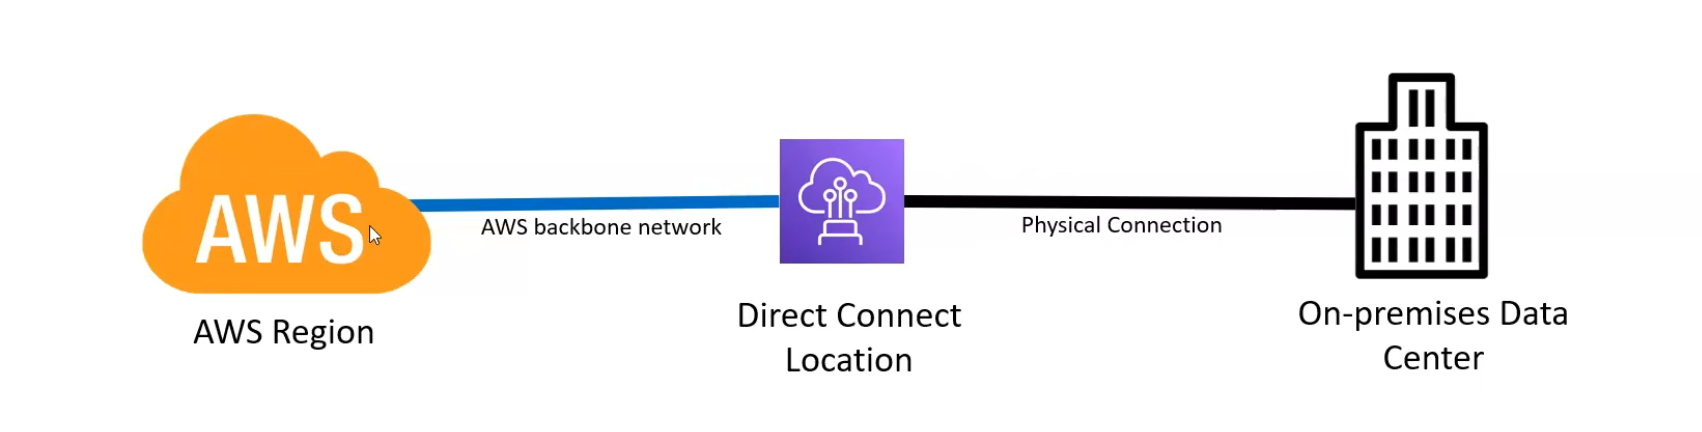
如果企业需要长期传输大量数据,或者运行对网络质量要求较高的业务,可以考虑使用云平台专线。例如,AWS提供Direct Connect,Azure提供ExpressRoute,分别用于建立企业网络与对应云平台之间的专用连接。企业可以通过运营商或网络服务商,将本地IDC接入云平台的网络接入点,减少对普通互联网路径的依赖,提高网络连接的稳定性和可预测性。不过,专线通常涉及本地接入、传输线路、云端端口等费用,具体成本取决于带宽、接入区域和服务商。
如果企业既要连接本地IDC,又要同时访问AWS和Azure,可以进一步设计统一的网络架构。例如,本地IDC通过企业专线连接到网络服务商的接入节点,再分别接入AWS Direct Connect和Azure ExpressRoute。需要注意的是,两条云专线并不会自动互通,企业还需要根据实际架构配置路由交换、IP地址规划、防火墙策略,以及必要的云端网关。若业务涉及多个海外办公室,还可以结合SD-WAN统一管理不同站点的网络连接。
在实际部署中,企业还应提前检查本地IDC、AWS和Azure之间是否存在IP地址冲突,并明确哪些业务允许互访、哪些数据需要限制访问。同时,建议为关键业务配置备用线路,并通过网络监控持续观察延迟、丢包率和带宽利用率,出现故障时及时定位问题。
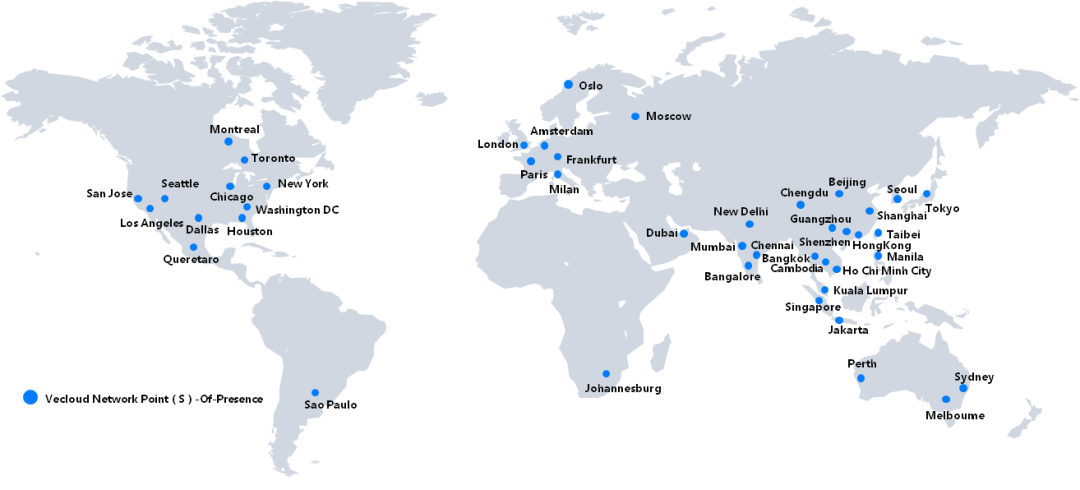
Vecloud整合国际宽带、SDWAN、MPLS专线与IPLC专线,并提供数据中心租赁服务,全面提升企业网络性能。
免责声明:本站发布的内容(图片、视频和文字)以原创、转载和分享为主,文章观点不代表本网站立场,如果涉及侵权请联系站长邮箱:shawn.lee@vecloud.com进行举报,并提供相关证据,一经查实,将立刻删除涉嫌侵权内容。
标题:海外企业如何把本地IDC与AWS、Azure连接起来?
地址:https://www.kd010.com/hyzs/2592.html

全天服务支持

资源覆盖全球

专属优质服务

技术全线支持


 电话
 微信