SD-WAN
集团多分支节点智能化组网
发布时间:2026-10-22 09:51:07 作者:忆酒阅读:25
海外企业使用 AWS 部署业务时,往往会根据不同部门、业务系统和地区划分多个 VPC。但 VPC 创建完成后,并不意味着它们之间可以直接通信。如果企业需要让不同 VPC 中的应用、数据库和业务系统协同工作,就需要提前规划网络互联方案。
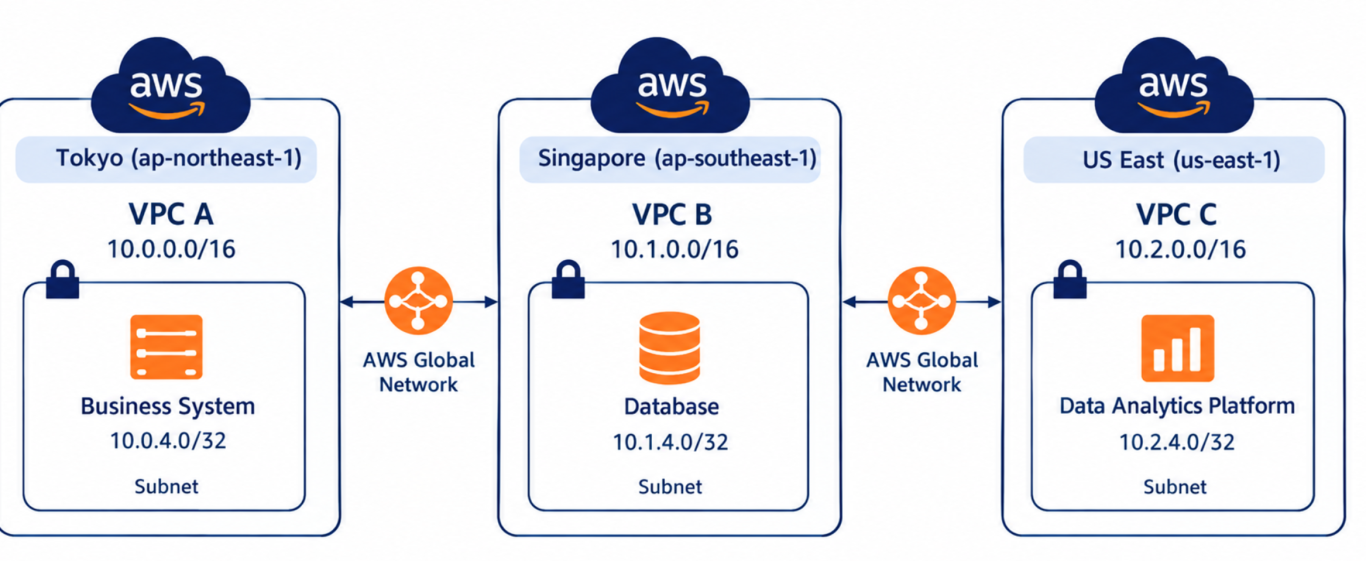
首先,VPC 默认具有相对独立的网络环境。例如,一家企业在 AWS 东京区域部署业务系统,在新加坡区域部署数据库,同时在美国区域部署数据分析平台。这些系统可能分别运行在不同的 VPC 中,拥有独立的 IP 地址段、路由表和网络访问规则。如果没有配置合适的互联方式,即使所有系统都部署在 AWS 上,也不一定能够直接访问。
其次,企业的业务协同需要稳定的网络连接。比如,海外电商企业将前端应用、订单系统和数据库分别部署在不同的 VPC 中。当订单系统需要读取数据库,或者数据分析平台需要调用业务系统时,就需要建立相应的网络连接。如果网络路由配置不合理,或者访问权限没有正确设置,就可能出现业务系统无法通信、数据同步失败等问题,影响正常运营。
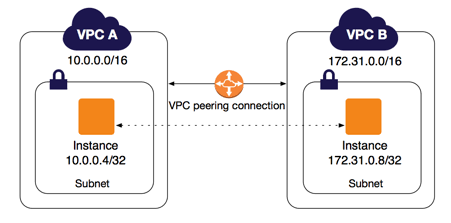
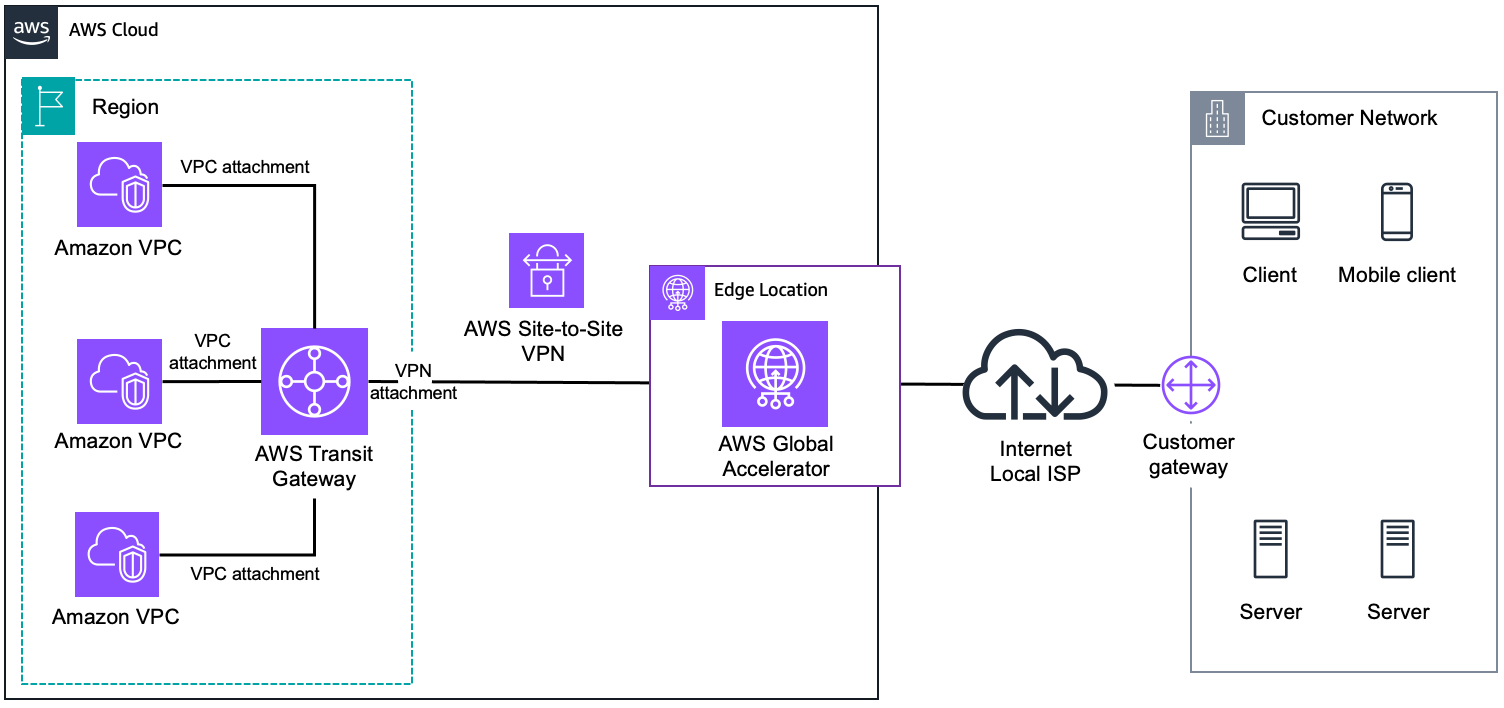
那么,AWS VPC 之间应该如何互联?常见方案包括 VPC Peering 和 AWS Transit Gateway。VPC Peering 适合数量较少、需要直接互联的 VPC,但它不支持通过一个 Peering 连接转发流量到其他 VPC。对于拥有多个 VPC、需要统一管理网络连接的企业,可以考虑 Transit Gateway,通过集中式网络架构连接多个 VPC,也可以根据需求连接本地数据中心或其他网络环境。
如果企业的业务分布在不同 AWS 区域,还需要考虑跨区域互联。跨区域连接通常会涉及传输时延、数据传输费用、带宽需求和路由规划。对于需要频繁同步数据的业务,企业应结合实际流量和业务响应要求,选择合适的连接方式。
此外,网络互联并不只是解决连通性问题。企业还需要合理规划 IP 地址段,避免不同 VPC 之间出现地址冲突,并通过安全组、网络 ACL 和路由策略控制访问范围。对于数据库等重要资源,应尽量限制访问来源和开放端口,避免不必要的网络访问。
Vecloud整合国际宽带、SDWAN、MPLS专线与IPLC专线,并提供数据中心租赁服务,全面提升企业网络性能。
免责声明:本站发布的内容(图片、视频和文字)以原创、转载和分享为主,文章观点不代表本网站立场,如果涉及侵权请联系站长邮箱:shawn.lee@vecloud.com进行举报,并提供相关证据,一经查实,将立刻删除涉嫌侵权内容。
标题:海外企业使用AWS,为什么还需要考虑VPC之间的网络互联?
TAG标签:AWS
地址:https://www.kd010.com/hyzs/2596.html

全天服务支持

资源覆盖全球

专属优质服务

技术全线支持


 电话
 微信