东京办公室如何通过专线连接AWS Tokyo?

发布时间:2026-09-14 09:44:26 作者:忆酒阅读:35

[导读]:东京办公室如果需要稳定访问 AWS Tokyo,比较常见的方案是通过 AWS Direct Connect 建立企业网络与 AWS 东京区域之间的专用链路。整体架构可以理解为:东京办公室 → 运营商专...

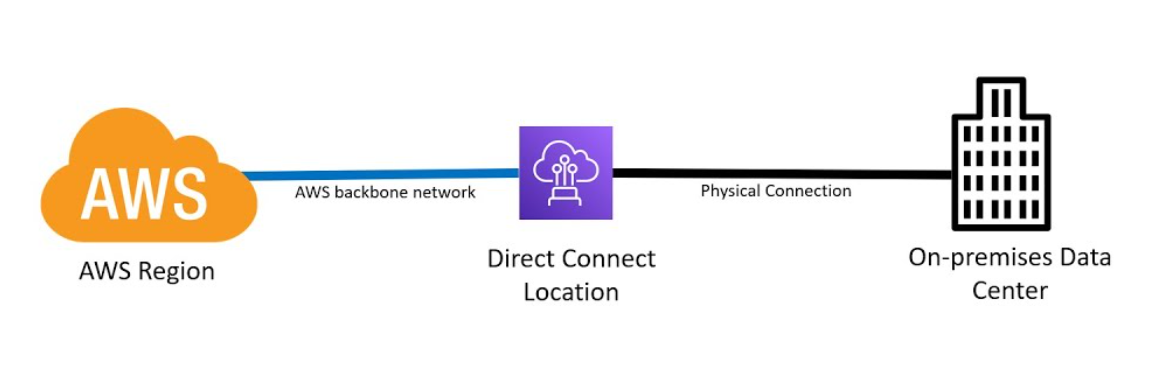
东京办公室如果需要稳定访问 AWS Tokyo,比较常见的方案是通过 AWS Direct Connect 建立企业网络与 AWS 东京区域之间的专用链路。整体架构可以理解为:东京办公室 → 运营商专线 → AWS Direct Connect 接入点 → AWS Tokyo VPC

东京办公室如何通过专线连接AWS Tokyo?

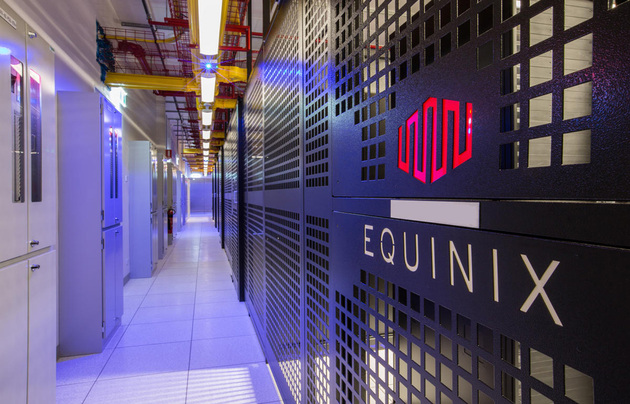
首先,企业需要确定东京办公室的网络出口位置,以及业务所需要的带宽。如果办公室本身没有直接接入 AWS Direct Connect 的机房条件,可以通过运营商或 AWS Direct Connect Partner,将办公室网络接入东京的 Direct Connect 位置。AWS 目前在东京提供多个 Direct Connect 接入点,例如 AT TOKYO Chuo、Equinix TY2、NEC Inzai 等,其中 Equinix TY2、AT TOKYO Chuo 等均可作为东京区域的 Direct Connect 接入位置。

东京办公室如何通过专线连接AWS Tokyo?

实际部署时,办公室通常先部署防火墙或企业路由器,再通过运营商提供的专线连接到 Direct Connect 接入点。到了接入点之后,再通过交叉连接接入 AWS Direct Connect。AWS 官方也支持企业通过 Direct Connect Partner,把办公室、IDC等位置连接到 Direct Connect 接入点,因此企业不一定需要自己在 AWS 接入机房部署设备。

物理链路建立之后,还需要进行网络层配置。企业需要在 AWS Direct Connect 上创建连接,然后配置对应的 Virtual Interface,也就是 VIF。如果主要访问 AWS VPC 内的业务资源,一般会配置 Private VIF,并通过 BGP 与 AWS 交换路由。这样办公室内部服务器访问 AWS Tokyo 中的 EC2、RDS、EKS 等资源时,可以通过私有网络地址进行通信,而不是直接经过公网。

例如,一家公司在东京办公室部署 ERP 和数据库应用,同时把业务服务器放在 AWS Tokyo,那么网络可以设计成:办公室服务器 → 企业交换机 → 防火墙/路由器 → 东京运营商专线 → Direct Connect → AWS Tokyo → VPC → EC2/RDS。对于核心业务,还可以部署两条不同运营商或不同接入点的线路,并分别建立 Direct Connect 连接,提高整体可用性。AWS 官方也建议对高可用场景使用多个连接。

最后需要注意,Direct Connect 并不等于买了一条线路就全部完成。企业还需要规划带宽、BGP路由、VLAN、VPC路由表、安全组、防火墙策略以及主备线路切换。对于普通办公访问,1G级别可能已经够用;如果涉及大量数据同步、备份、视频数据或者 AI 数据传输,则需要根据实际流量选择更高带宽。AWS 东京的 Direct Connect 接入点目前提供包括 1G、10G、100G 等不同速率。

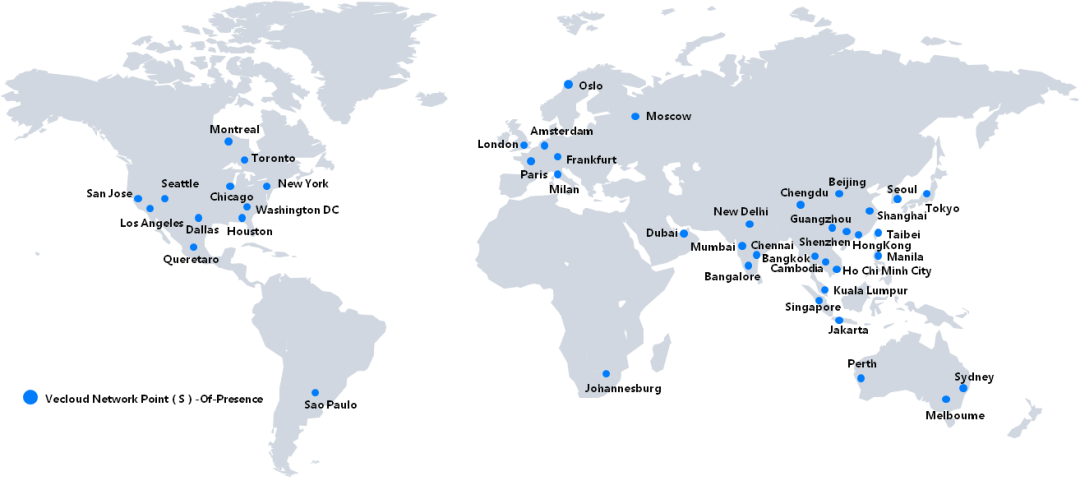
Vecloud整合国际宽带、SDWANMPLS专线与IPLC专线,并提供数据中心租赁服务,全面提升企业网络性能。

东京办公室如何通过专线连接AWS Tokyo?

免责声明:本站发布的内容(图片、视频和文字)以原创、转载和分享为主,文章观点不代表本网站立场,如果涉及侵权请联系站长邮箱:shawn.lee@vecloud.com进行举报,并提供相关证据,一经查实,将立刻删除涉嫌侵权内容。

标题:东京办公室如何通过专线连接AWS Tokyo?

TAG标签:AWS

地址:https://www.kd010.com/hyzs/2574.html

Vecloud致力于为企业全球化发展提供综合网络方案

开启合作

7x24小时
7x24小时

全天服务支持

全球可达
全球可达

资源覆盖全球

在线服务
1v1在线服务

专属优质服务

安全保障
安全保障

技术全线支持

返回顶部