一家出海企业如何实现总部、海外办公室、IDC三方互联?

发布时间:2026-09-15 09:30:48 作者:忆酒阅读:38

[导读]:对于出海企业来说,总部、海外办公室和IDC往往分布在不同地区,三地之间如果只依赖普通公网,容易受到网络延迟、丢包、链路波动等因素影响。要实现稳定的三方互联,通常需要根据业务类型、访问方向和带宽需求,设...

对于出海企业来说,总部、海外办公室和IDC往往分布在不同地区,三地之间如果只依赖普通公网,容易受到网络延迟、丢包、链路波动等因素影响。要实现稳定的三方互联,通常需要根据业务类型、访问方向和带宽需求,设计统一的企业网络架构。

一家出海企业如何实现总部、海外办公室、IDC三方互联?

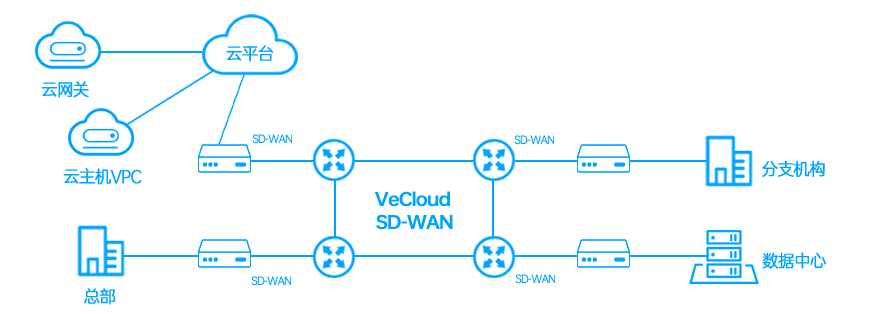
比较常见的架构是“总部—海外办公室—IDC”三地分别部署企业路由器、防火墙或SD-WAN设备,再通过运营商专线、互联网加SD-WAN,或者云互联等方式建立三地之间的网络连接。比如总部在深圳,海外办公室在东京,IDC部署在新加坡,可以在总部和东京办公室分别部署网络设备,IDC侧部署防火墙或路由设备,再根据实际情况选择专线或者SD-WAN组网

一家出海企业如何实现总部、海外办公室、IDC三方互联?

如果企业主要承载ERP、OA、数据库访问、文件同步等重要业务,可以考虑使用MPLSIEPLIPLC或其他企业级专线,将总部、海外办公室和IDC连接起来。这类方案网络质量相对稳定,适合对时延、丢包和可靠性要求较高的业务。如果三地之间业务量较大,还可以根据实际带宽需求配置100M、500M、1G甚至更高带宽。

如果企业更关注组网成本,可以采用“专线+互联网+SD-WAN”的方式。三地部署SD-WAN设备,同时接入专线和本地互联网线路,设备持续检测延迟、丢包、抖动等指标。当主链路出现故障或者网络质量明显下降时,可以自动切换到备用线路。对于不同业务,还可以设置不同的选路策略,例如数据库、ERP走质量更好的链路,普通办公流量使用成本更低的线路。

网络架构上,还需要做好IP地址、路由和安全策略规划。总部、海外办公室和IDC可以划分不同网段,通过静态路由、OSPF或BGP实现三地网络互通。IDC中的数据库、存储和管理服务器通常不需要直接暴露公网,可以使用内网IP,通过防火墙控制访问;网站、API等公网业务,则可以通过公网IP、NAT或负载均衡对外提供服务。

另外,如果IDC中的业务同时部署在AWS、Azure等云平台,还可以进一步建设IDC与云平台之间的专线或云互联,让总部和海外办公室通过IDC访问云上的核心业务。

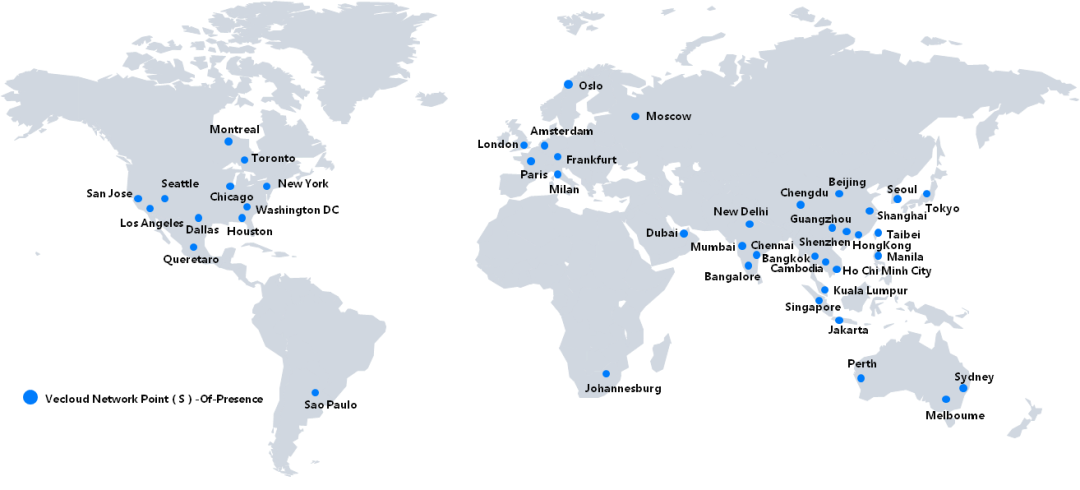
Vecloud整合国际宽带、SDWANMPLS专线IPLC专线,并提供数据中心租赁服务,全面提升企业网络性能。

一家出海企业如何实现总部、海外办公室、IDC三方互联?

免责声明:本站发布的内容(图片、视频和文字)以原创、转载和分享为主,文章观点不代表本网站立场,如果涉及侵权请联系站长邮箱:shawn.lee@vecloud.com进行举报,并提供相关证据,一经查实,将立刻删除涉嫌侵权内容。

标题:一家出海企业如何实现总部、海外办公室、IDC三方互联?

TAG标签:IDC

地址:https://www.kd010.com/hyzs/2575.html

Vecloud致力于为企业全球化发展提供综合网络方案

开启合作

7x24小时
7x24小时

全天服务支持

全球可达
全球可达

资源覆盖全球

在线服务
1v1在线服务

专属优质服务

安全保障
安全保障

技术全线支持

返回顶部