海外业务从单云迁移到多云后,网络架构不能只是简单地把两朵云接起来,而是要重新规划网络、路由、安全和访问路径。尤其是涉及数据库同步、跨云API调用、大量文件传输等业务,多云架构下的网络设计会直接影响访问稳定性和成本。
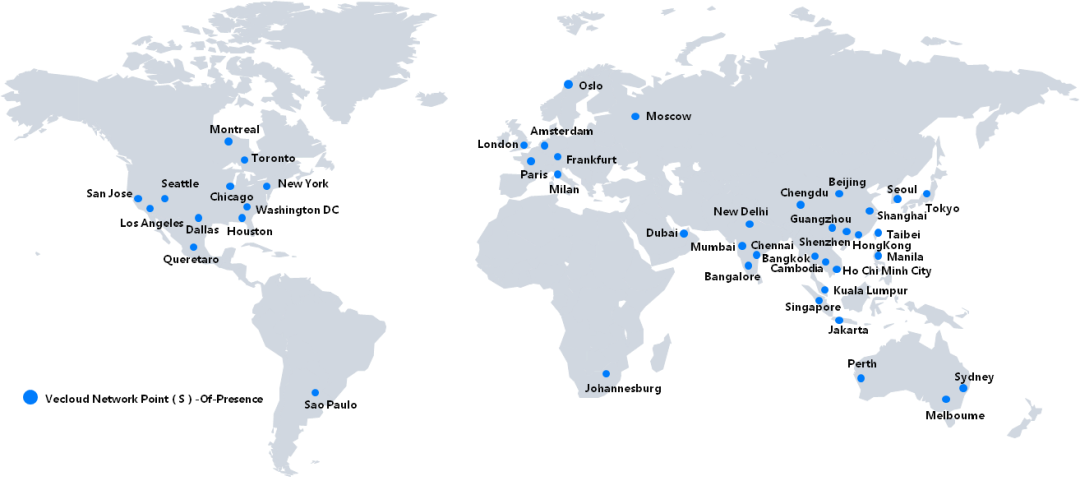
单云架构通常比较简单,比如企业IDC或者办公室通过专线、VPN连接AWS,再由AWS内部网络承载业务。迁移到多云后,如果同时使用AWS、Azure等云平台,就需要分别建立企业网络到不同云平台的连接。常见方式是通过AWS Direct Connect、Azure ExpressRoute等云专线服务,将企业IDC、办公室与不同云平台建立专用连接。如果业务主要部署在海外,也可以通过运营商PoP、云互联节点或者DCI网络进行汇聚,再连接不同云厂商。
第二个需要调整的是云与云之间的通信。很多企业一开始会直接让AWS和Azure通过公网互通,但如果存在数据库同步、内部API调用、模型数据传输等大量东西向流量,公网方案容易受到延迟、丢包和带宽波动影响。这种情况下,可以通过云厂商之间的专线互联、云交换平台或者企业自建网络进行连接,并根据业务需求规划独立的路由。
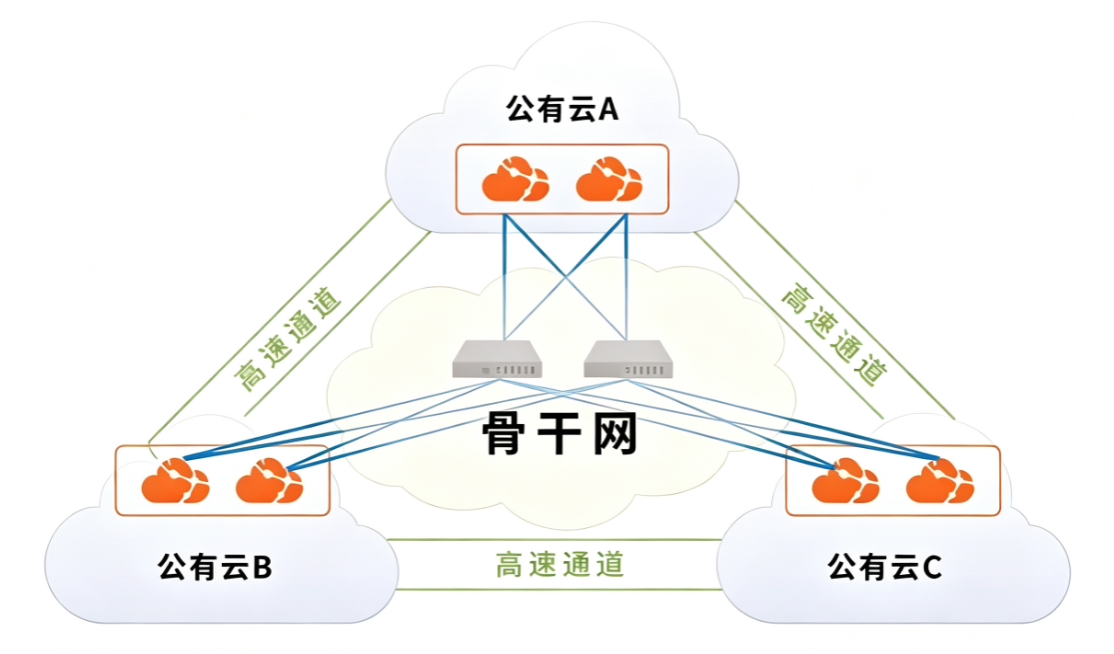
路由设计也要重新考虑。单云时可能只需要管理一套VPC或VNet路由,多云后则需要统一规划网段,避免AWS、Azure以及IDC之间出现IP地址冲突。可以根据业务划分生产、办公、数据库、管理等网络,并通过BGP动态发布路由。对于关键业务,还可以配置主备链路,在一条线路异常时自动切换。
安全方面,多云架构建议不要让数据库、管理接口等内部服务直接暴露公网。企业可以在IDC、云平台入口部署防火墙,并通过安全组、ACL、路由策略控制不同网络之间的访问权限。对于跨云访问,还要明确哪些业务允许互通,哪些业务必须隔离。
最后是成本和运维。多云之后,企业不仅要关注带宽,还要关注不同云平台的数据传输费用。可以根据业务流量方向设计访问路径,减少不必要的跨云流量。整体架构可以理解为:企业办公室/IDC → 网络核心或云互联节点 → AWS、Azure等多个云平台,同时通过BGP、专线和防火墙统一管理网络。这样调整后,多云架构才能真正做到稳定、安全,并且方便后续继续增加其他云平台。



 电话
 微信