伦敦总部如果要稳定连接纽约、迪拜、新加坡三地办公室,核心不是简单地给每个办公室拉一条线路,而是要根据业务类型、访问流量、时延要求和线路成本,设计一套统一的企业广域网架构。常见方案是以MPLS、专线、SD-WAN或云网络为基础,实现总部与三个海外办公室之间的稳定互联。
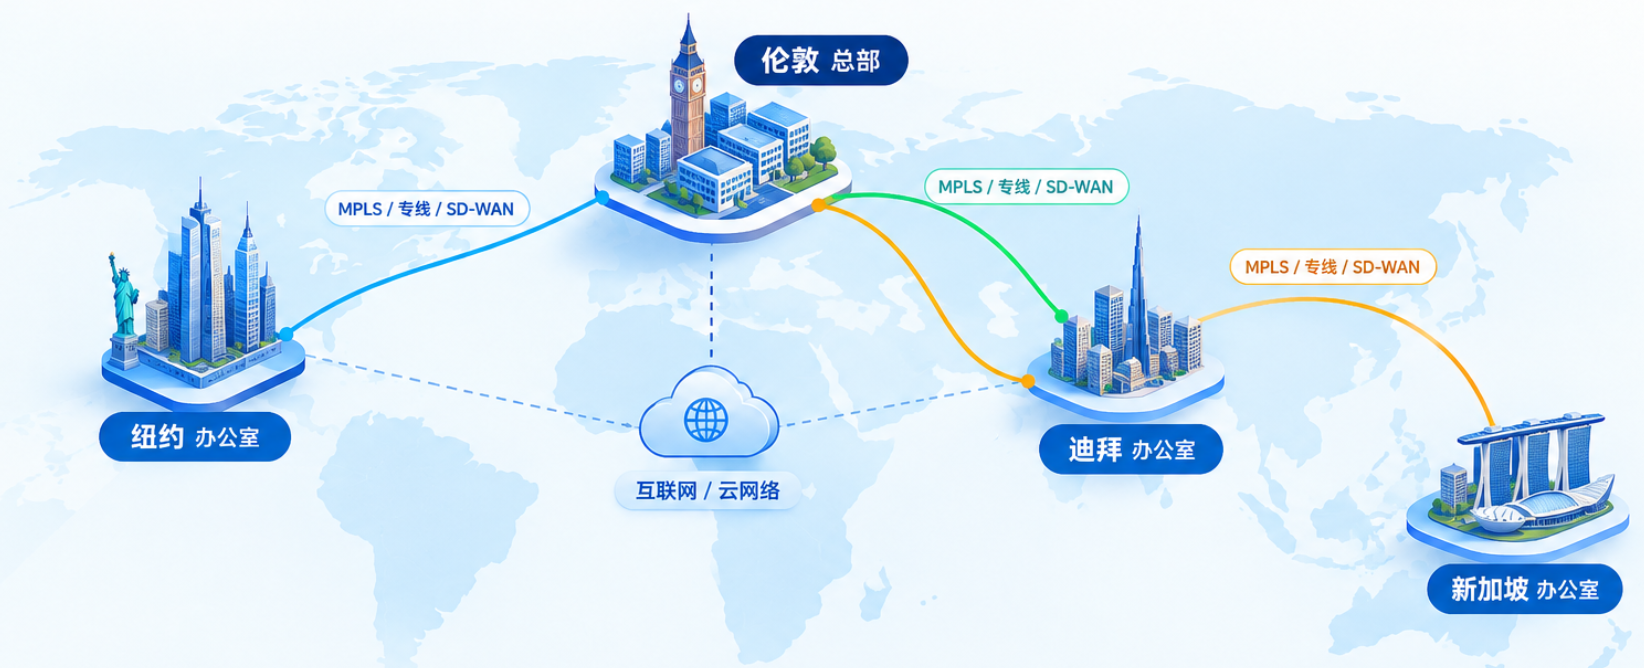
如果企业对网络稳定性和时延要求较高,可以考虑采用MPLS或企业专线。伦敦总部分别与纽约、迪拜、新加坡建立专用连接,业务流量经过运营商网络传输。比如ERP、财务系统、数据库等重要业务,可以优先使用专线承载,减少公网网络质量波动带来的影响。
 MPLS专线方案
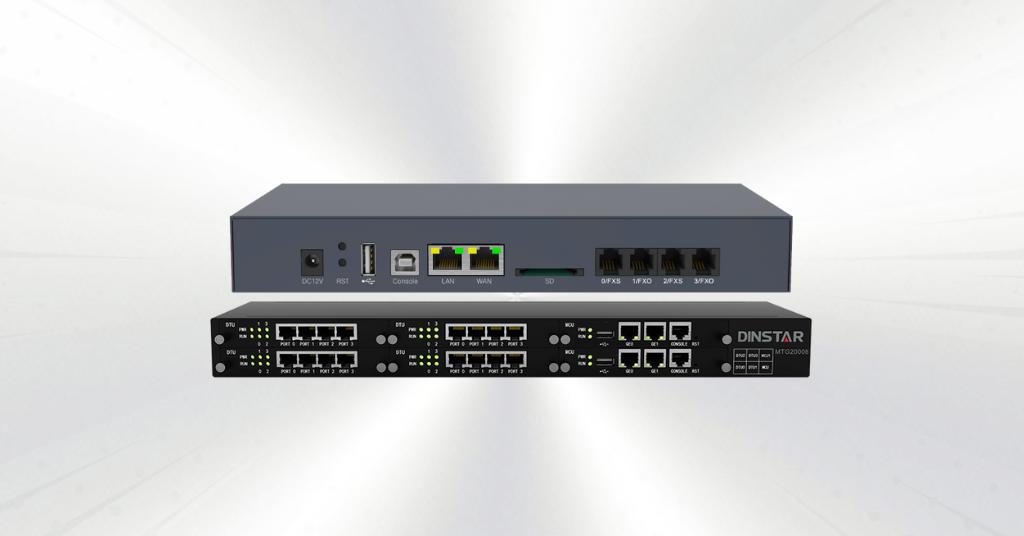
如果企业希望控制成本,同时又需要多线路接入,可以采用SD-WAN。伦敦总部和三个办公室分别部署SD-WAN CPE,每个站点可以接入本地互联网、专线甚至5G线路。SD-WAN设备根据延迟、丢包、抖动和带宽等指标动态选择线路。当某条线路出现故障时,可以自动切换到备用线路。
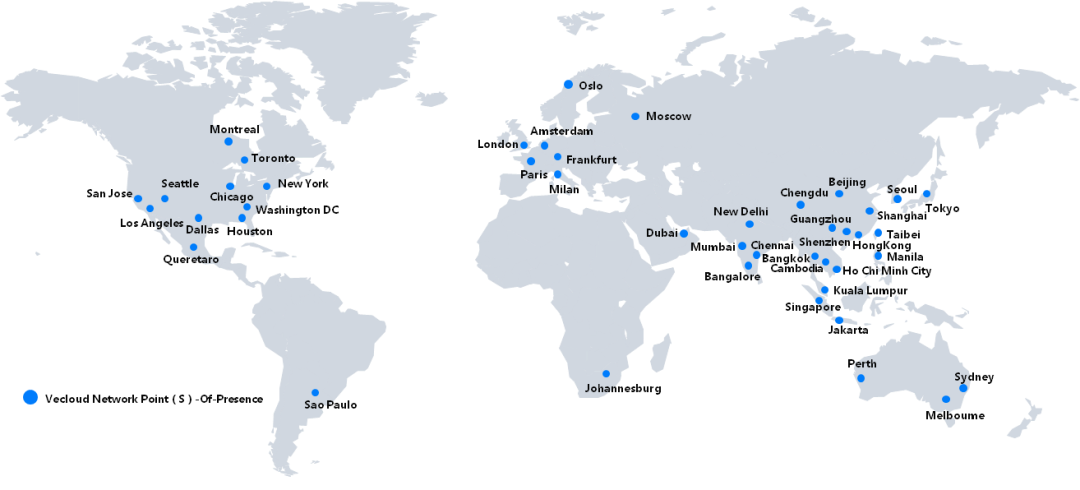
具体组网时,可以采用伦敦总部作为核心站点,也可以采用SD-WAN POP构建区域化网络。例如伦敦、纽约、迪拜、新加坡分别接入就近POP,由控制器统一管理隧道、路由和应用策略。这样总部访问三个办公室时,不需要单独维护大量点对点配置。
还需要注意不同地区之间的网络时延。伦敦到纽约距离较近,通常可以作为欧美业务之间的重要连接;伦敦到新加坡、迪拜的距离更远,因此对ERP、文件传输、远程桌面等业务,需要重点测试实际时延、丢包和带宽情况。对于数据库同步、大文件传输等业务,还需要单独规划带宽。
如果企业使用AWS、Azure等云平台,还可以把云资源纳入整体网络。例如伦敦总部访问云上的ERP或业务系统,可以通过云专线、云互联或SD-WAN接入,避免所有流量都绕回总部。
在IP规划方面,伦敦、纽约、迪拜、新加坡最好使用不同的内网网段,例如伦敦使用10.10.0.0/16,纽约使用10.20.0.0/16,迪拜使用10.30.0.0/16,新加坡使用10.40.0.0/16,再通过BGP、OSPF或SD-WAN控制器统一发布路由。
实际部署时,还要考虑备用线路、安全策略、DNS、出口防火墙、DDoS防护以及故障切换。比较常见的架构是“专线作为主要业务链路,互联网+SD-WAN作为备用”,同时对ERP、语音、视频会议等关键应用设置不同的QoS策略。



 电话
 微信